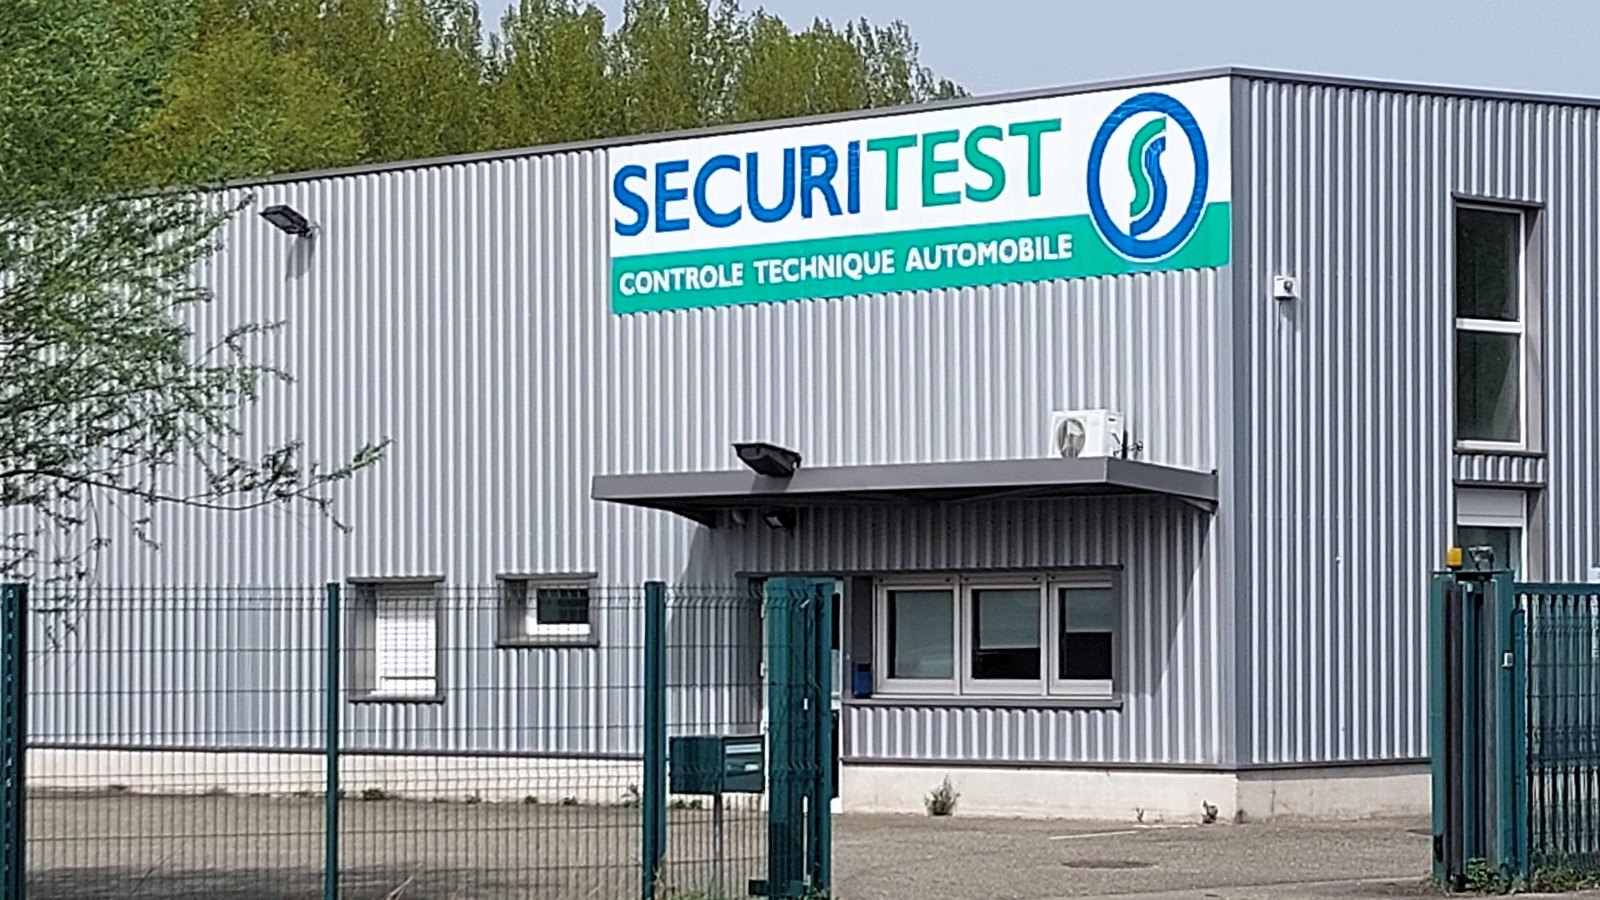
Une fuite de données géante vise peut-être des millions d’automobilistes français. Un pirate affirme détenir les informations de plus de 22,7 millions de personnes passées par les centres de contrôle technique Sécuritest, Auto Sécurité et Vérif’Autos, exploités en France par le groupe suisse SGS. La revendication n’est pas confirmée, mais les échantillons publiés inquiètent.
Fuite de données : l’essentiel
- Un pirate revendique 96 Go de données issues des réseaux de contrôle technique de SGS : Sécuritest, Auto Sécurité et Vérif’Autos.
- Il affirme détenir les informations de 22 688 152 personnes, un chiffre non vérifié qui peut contenir des doublons.
- Identités, téléphones, adresses e-mail, immatriculations et historiques de contrôle figureraient dans les fichiers.
- SGS n’a pas confirmé l’intrusion à ce stade ; la prudence s’impose face aux messages frauduleux.
Sommaire
Une base mise en vente sur un forum de pirates
La revendication est apparue le 8 novembre sur un forum cybercriminel, selon Cyberattaque.org, qui l’attribue à un vendeur se présentant sous le pseudonyme « ChimeraZ ». Il propose un lot de 96 Go et d’environ 259 millions de lignes. On y trouverait 90,8 millions de fiches de véhicules, 74,7 millions de contrôles techniques, 40,9 millions d’immatriculations uniques, dont environ 13 millions liées à des données personnelles, ainsi que 9,6 millions de numéros de téléphone et 4 millions d’adresses e-mail uniques.
Les échantillons examinés par Cyberattaque.org, 36 fichiers représentant 42 570 lignes, contiennent des identités, des coordonnées, des numéros d’identification de véhicules (VIN), des prestations et des éléments de facturation. Un fichier consacré aux centres comporterait même des mots de passe lisibles et des coordonnées bancaires, selon le site spécialisé.
Sécuritest, Auto Sécurité et Vérif’Autos concernés
Les trois enseignes appartiennent au groupe suisse SGS, géant mondial de l’inspection et de la certification. Leur réseau compterait près de 4 000 centres en France, selon Fuites Infos, un chiffre que nous n’avons pas pu vérifier. Si la fuite de données était confirmée, elle ferait partie des plus importantes jamais revendiquées en France, aux côtés de la fuite visant 34 fédérations sportives publiée récemment.

Plusieurs zones d’ombre demeurent : la méthode utilisée pour obtenir ces fichiers, la date de l’extraction et le nombre réel de personnes touchées restent inconnus. Rien n’indique, en revanche, que les contrôles eux-mêmes ou leurs résultats aient été modifiés, ni que les systèmes aient été chiffrés par un rançongiciel.
SGS n’a pas confirmé
À ce stade, aucune confirmation officielle de SGS n’a été identifiée par les sites spécialisés qui ont relayé l’affaire. Si l’intrusion était avérée, l’entreprise devrait la notifier à la CNIL et, en cas de risque élevé, informer directement les personnes concernées, comme le prévoit le règlement européen sur la protection des données (RGPD).

Fuite de données : les bons réflexes
- Méfiez-vous des SMS ou e-mails qui citent votre plaque, le modèle de votre voiture ou un contrôle récent : c’est le scénario idéal pour une arnaque.
- Ne répondez pas à un message se réclamant d’un centre de contrôle, de SGS ou d’un service d’amendes : passez toujours par le site officiel.
- Ne communiquez jamais un code reçu par SMS, un mot de passe ou vos coordonnées bancaires.
- Vérifiez une éventuelle amende uniquement sur le site officiel de l’ANTAI.
- Si vous avez un compte en ligne chez l’une de ces enseignes, changez votre mot de passe et activez la double authentification.
Les cyberattaques contre des organisations françaises se multiplient, à l’image du piratage du Crédit Mutuel Arkéa, dont une partie du butin a fini en cryptomonnaie intraçable.
Sources et méthode
Article rédigé à partir des sources ci-dessous. Situation au 10 novembre 2026.